 Converto
מזכירה ארגונית בוואטסאפ
עוזר AI לארגון: 7 שאלות אבטחה והרשאות לפני שמחברים את Microsoft 365
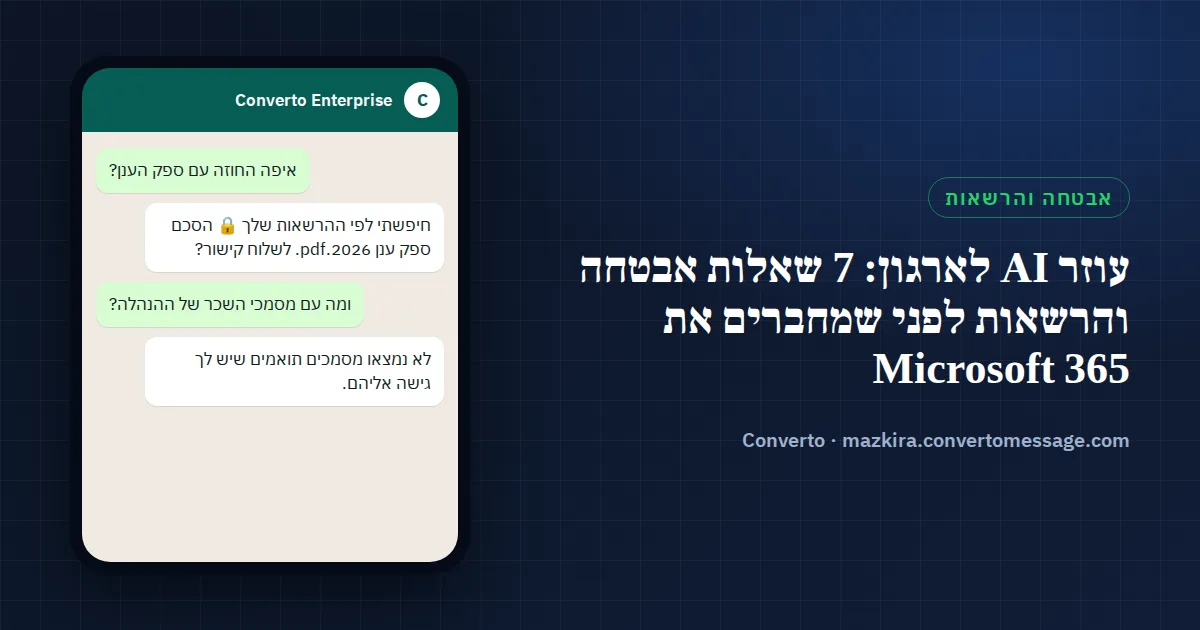
לפני שמחברים עוזר AI ל-Microsoft 365 צריך לוודא שכל פעולה רצה בזהות העובד ולא בהרשאת מנהל, שהסינון נעשה על ידי Microsoft לפי ההרשאות הקיימות, שפעולות יוצאות כמו מייל או ביטול פגישה דורשות אישור, ושיש כללי חסימה ויומן פעילות. אלה 7 השאלות לשאול כל ספק.
למה זו השאלה הראשונה, ולא האחרונה?
עוזר AI שמחובר למסמכים ולדואר של הארגון הוא דרך חדשה להגיע למידע. אם הוא מחפש "בשם הארגון", עובד זוטר יכול לשאול על שכר ההנהלה ולקבל תשובה. הבעיה לא במודל השפה, אלא באופן שבו החיבור בנוי.
7 שאלות לשאול כל ספק
1. בזהות של מי רץ החיפוש?
התשובה הנכונה: בזהות של העובד שביקש. במזכירה הארגונית של Converto כל עובד מחבר את חשבון ה-Microsoft שלו, והחיפוש רץ עם ההרשאות האישיות שלו, לא עם הרשאת מנהל ולא עם גישה ארגונית רוחבית.
2. מי מסנן את התוצאות?
עדיף שהסינון ייעשה על ידי Microsoft עצמה, לפי ה-ACL הקיים, ולא על ידי מסנן של הספק. כך גבול ההרשאה הוא אותו גבול שכבר מוגדר בארגון. ראו את סקירת ההרשאות של Microsoft Graph.
3. האם יש "דלת אחורית" למנהל?
שאלו במפורש: האם מנהל הארגון או הספק יכולים לראות תוכן שהעובד עצמו לא רשאי לראות? התשובה צריכה להיות לא.
4. אילו פעולות יוצאות דורשות אישור?
שליחת מייל, ביטול פגישה, פתיחת משימה לאדם אחר. ב-Converto מייל נשמר כטיוטה ולא נשלח, וביטול פגישה עובר אישור קודם.
5. איך מנוהלות הקלטות פגישות?
בוט שמקליט צריך להיכנס כמשתתף גלוי, בשם שלו, עם הודעת יידוע. הצטרפות אוטומטית לפגישות לפי יומן צריכה להיות פתוחה רק למי שנרשם לכך במפורש.
6. אפשר לחסום יכולת לעובד או לצוות?
חפשו מנוע כללים: אישור או חסימה ברמת עובד, צוות או ארגון, לכל יכולת בנפרד, כשחסימה מפורשת גוברת על הכל.
7. יש יומן פעילות?
מי ביקש מה, מה בוצע ומתי. בלי זה אי אפשר לחקור תקלה, וגם לא לענות לביקורת.
צ'קליסט מסכם
| בדיקה | מה רוצים לשמוע |
|---|---|
| זהות | כל פעולה בזהות העובד |
| סינון | Microsoft Graph לפי ACL |
| דלת אחורית | אין |
| אסימוני גישה | מוצפנים, לא נגישים גם למנהל הארגון |
| פעולות יוצאות | טיוטה ואישור |
| הקלטות | גלויות, בהסכמה |
| כללים | אישור/חסימה לכל יכולת |
| תיעוד | יומן פעילות מלא |
ומה לגבי חוק הגנת הפרטיות?
ארגונים בישראל צריכים לבחון כל מערכת שמעבדת מידע אישי מול חוק הגנת הפרטיות ותקנותיו, בעיקר מאז שתיקון 13 לחוק נכנס לתוקף. המידע הרשמי נמצא אצל הרשות להגנת הפרטיות. מומלץ לערב את הממונה על הגנת המידע או יועץ משפטי כבר בשלב הפיילוט.
לתוכנית ההטמעה המלאה ראו איך מטמיעים מזכירה ארגונית בוואטסאפ, ולפירוט הטכני את עמוד המזכירה הארגונית.
שאלות נפוצות
עוזר AI ארגוני יכול לחשוף לעובד מסמכים שאסור לו לראות?
רק אם החיפוש רץ בהרשאה ארגונית רחבה. כשהחיפוש רץ בזהות העובד ומסונן על ידי Microsoft לפי ההרשאות הקיימות, מה שאסור לו לראות לא יופיע.
המנהל יכול לקרוא את הדואר של עובד דרך המזכירה?
במזכירה הארגונית של Converto לא. הדואר נקרא רק מהתיבה של העובד עצמו, בזהותו.
איך יודעים שמישהו מקליט פגישה?
בוט הרישום נכנס כמשתתף גלוי בשם שלו ושולח הודעת יידוע בכניסה, כך שכל המשתתפים רואים אותו.